Servidor MCP en la empresa: cómo conectar la IA con tus aplicaciones sin sacar datos de casa
noviembre 4, 2026Certificación ENS: qué garantiza un proveedor certificado

La certificación ENS es el reconocimiento oficial de que los sistemas de información de una organización cumplen el Esquema Nacional de Seguridad, regulado por el Real Decreto 311/2022. Si vas a contratar software o servicios tecnológicos, que tu proveedor la tenga te da una garantía verificable de que protege tu información, también si tu empresa es privada.
En Innotu estamos en proceso de certificación en categoría media: ya adaptamos nuestras medidas de seguridad y la auditoría externa será en el primer trimestre de 2027. Te contamos qué es el ENS y qué conviene pedir a quien desarrolla para ti.
En este artículo
- ¿Qué es la certificación ENS y por qué importa al elegir proveedor?
- ¿Qué niveles tiene el ENS y cuál debería exigir a mi proveedor?
- ¿Qué exige el ENS a un proveedor de software?
- ¿Cómo es el proceso de certificación? Así lo estamos siguiendo
- ¿Cuánto dura y qué compromiso supone para un proveedor?
- ¿Qué ventajas tiene trabajar con un proveedor certificado en el ENS?
- Preguntas frecuentes
¿Qué es la certificación ENS y por qué importa al elegir proveedor?
El Esquema Nacional de Seguridad (ENS) es el marco español de requisitos de seguridad de la información para el sector público y sus proveedores. La certificación es la evaluación externa que acredita su cumplimiento. Se rige por el Real Decreto 311/2022, de 3 de mayo, que sustituyó al RD 3/2010.
Afecta a administraciones, organismos públicos y empresas privadas que les ofrecen servicios tecnológicos, y por eso es habitual verla como requisito en pliegos de sanidad pública, ayuntamientos y otras entidades.
Empresas privadas
Para una empresa privada no es obligatoria, pero para quien contrata es además una forma objetiva de comprobar que un proveedor se toma la seguridad en serio: no depende de su palabra, sino de la evaluación de un tercero.
Declaración de conformidad frente a certificación
No es lo mismo declarar que certificar. Para la categoría básica basta una autoevaluación documentada, que permite exhibir la declaración de conformidad. Para las categorías media y alta se exige una auditoría de seguridad, que da lugar a la certificación de conformidad. Al elegir proveedor, conviene fijarse en cuál de las dos tiene, porque la certificación la valida un auditor externo.
¿Qué niveles tiene el ENS y cuál debería exigir a mi proveedor?
El ENS clasifica cada sistema en categoría básica, media o alta, según el impacto que tendría un incidente de seguridad sobre cinco dimensiones: confidencialidad, integridad, disponibilidad, autenticidad y trazabilidad. La categoría la determina el tipo de información y de servicio que maneja el sistema, no el tamaño de la empresa.
| Categoría | Impacto de un incidente | Cómo se acredita | Qué implica |
|---|---|---|---|
| Básica | Limitado | Autoevaluación y declaración de conformidad | Medidas esenciales y documentación del cumplimiento |
| Media | Grave | Auditoría de seguridad y certificación | Medidas más exigentes y evidencias verificables |
| Alta | Muy grave | Auditoría de seguridad y certificación | Exigencia máxima sobre los servicios críticos |
La categoría adecuada la fija el análisis de cada sistema y, en un proyecto concreto, el pliego o la entidad contratante. En Innotu estamos certificando la categoría media sobre nuestros sistemas de información, lo que implica una auditoría de seguridad externa. Ya estamos adaptando las medidas y la auditoría externa está prevista para el primer trimestre de 2027.
¿Qué exige el ENS a un proveedor de software?
Exige combinar organización y medidas técnicas: roles definidos, política de seguridad, análisis de riesgos y controles sobre desarrollo, accesos, registros, copias y mantenimiento de sistemas. Todo debe estar documentado y poder demostrarse con evidencias ante el auditor. Son justo las garantías que, como cliente, te interesa que tu proveedor cumpla.
Gobierno, roles y análisis de riesgos
- Roles de responsabilidad sobre la información, el servicio y la seguridad.
- Política de seguridad aprobada y revisada.
- Análisis de riesgos y declaración de aplicabilidad de las medidas.
Medidas técnicas que más afectan a un equipo de desarrollo
- Control de acceso y gestión de privilegios, con permisos mínimos y revisiones periódicas.
- Segmentación de red y control de los accesos entre sus distintas partes.
- Trazabilidad: registros de actividad que permitan reconstruir lo ocurrido.
- Copias de seguridad y continuidad del servicio.
- Gestión de cambios, desarrollo seguro y actualización de sistemas. Aquí enlaza, por ejemplo, mantener y actualizar servidores PHP.
- Gestión de incidencias de seguridad.
También cuentan las medidas físicas: control de acceso a las zonas donde están los equipos y la información, y custodia de lo que se almacena.
¿Cómo es el proceso de certificación? Así lo estamos siguiendo
El recorrido es ordenado: definir el alcance, determinar la categoría, analizar riesgos, implantar y documentar las medidas, y superar una auditoría de una entidad de certificación acreditada por ENAC. Después se corrigen las no conformidades que surjan y se emite el certificado. Es el camino que seguimos en Innotu y te sirve para saber en qué punto está cualquier proveedor que diga estar certificándose.
- Define el alcance: qué sistemas y servicios entran en la certificación.
- Determina la categoría de cada sistema según su impacto.
- Haz el análisis de riesgos y elabora la declaración de aplicabilidad.
- Implanta las medidas y documenta políticas, procedimientos y evidencias.
- Realiza una auditoría previa interna para detectar carencias.
- Contrata la auditoría de certificación con una entidad acreditada por ENAC.
- Corrige las no conformidades y obtén el certificado.
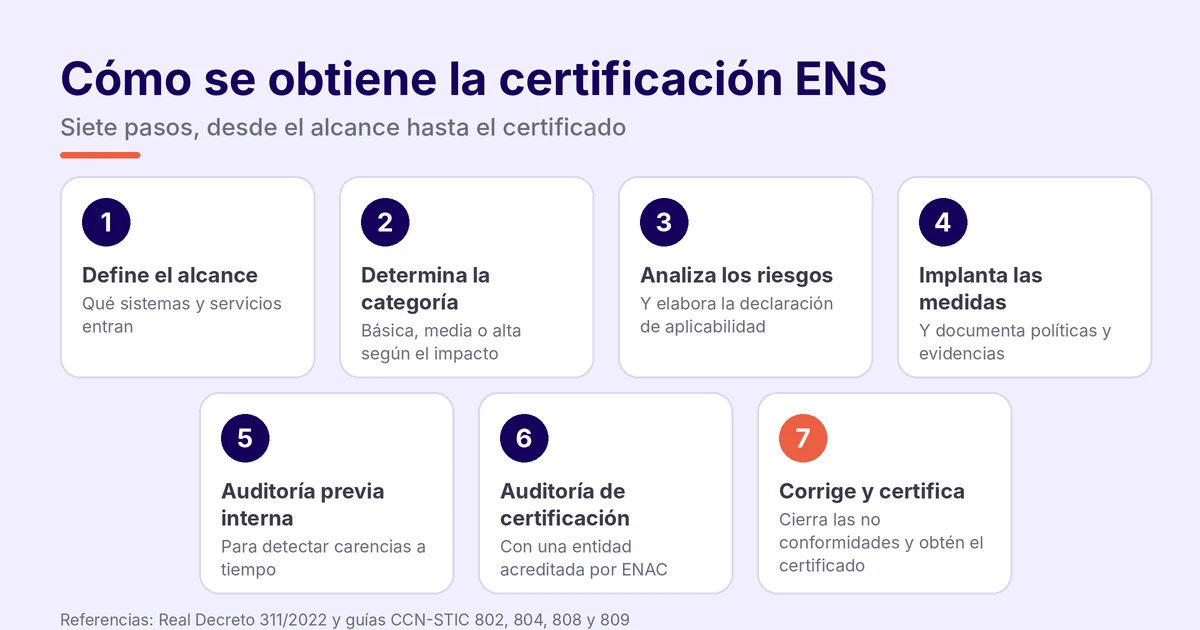
Las guías del Centro Criptológico Nacional (CCN-STIC) sirven de referencia: la 802 para auditoría, la 804 para implantación, la 808 para verificar el cumplimiento y la 809 para la declaración y certificación de conformidad.
¿Cuánto dura y qué compromiso supone para un proveedor?
La certificación ENS tiene una vigencia de dos años. Durante ese periodo se mantiene el seguimiento del sistema y, pasado ese tiempo, hay que renovarla con una nueva auditoría. Para quien contrata, esto significa que la seguridad del proveedor se mantiene al día y no se acredita una sola vez.
Sobre la inversión, no hay una cifra universal: depende de la categoría, del alcance y del punto de partida. Es un esfuerzo que asumimos para que trabajar con Innotu sea una decisión segura.
¿Qué ventajas tiene trabajar con un proveedor certificado en el ENS?
Trabajar con un proveedor certificado en el ENS te da una garantía externa de que cuida tu información: accesos controlados, actividad registrada y copias de seguridad. Para una empresa privada significa menos riesgo al confiarle desarrollos o datos, y poder demostrar a tus propios clientes que tu cadena de proveedores es de confianza.
- Seguridad verificada por un tercero: no te basas en promesas, sino en una auditoría externa. Puedes consultar las certificaciones vigentes en el portal de gobernanza del CCN.
- Datos y desarrollos mejor protegidos: permisos de mínimo privilegio, red segmentada y trazabilidad de lo que ocurre.
- Continuidad del servicio: copias de seguridad y gestión de incidencias definidas y documentadas.
- Menos fricción con tus clientes: si te piden garantías sobre tus proveedores, puedes acreditar que el tuyo sigue un marco reconocido.
- Preparado para crecer: si mañana trabajas con el sector público, tu proveedor ya cumple lo que suelen exigir los pliegos.
En Innotu estamos en proceso: ya adaptamos las medidas de seguridad de nuestros sistemas de información y la auditoría externa está prevista para el primer trimestre de 2027.
Preguntas frecuentes
¿Es obligatoria la certificación ENS para las empresas privadas?
Lo es para quienes prestan servicios al sector público cuando el pliego o la normativa lo exigen. Si solo trabajas con clientes privados, no te obliga, aunque puede aportar confianza.
¿Cuál es la diferencia entre ENS e ISO 27001?
La ISO 27001 es un estándar internacional de gestión de seguridad de la información. El ENS es el marco normativo español para el sector público. Se complementan: tener una facilita parte del camino hacia la otra, pero no se sustituyen.
¿Quién emite la certificación ENS?
Entidades de certificación acreditadas por ENAC. Para la categoría básica, el CCN también gestiona un modelo simplificado de certificación (µCeENS).
¿Cuánto tiempo es válida la certificación ENS?
Dos años. Después hay que renovarla con una nueva auditoría.
¿Qué gana mi empresa contratando a un proveedor con certificación ENS?
Una garantía, verificada por un auditor externo, de que sus sistemas cumplen medidas de seguridad concretas, con evidencias y renovación periódica. Reduce el riesgo en tus proyectos y te ayuda a acreditar ante tus propios clientes que trabajas con proveedores de confianza.
¿Está certificada Innotu en el ENS?
Estamos en proceso: ya adaptamos las medidas de seguridad de nuestros sistemas de información a la categoría media y la auditoría externa está prevista para el primer trimestre de 2027.
¿Buscas un proveedor de software a medida en el que confiar en seguridad?
Hablamos de tu proyecto, te explicamos cómo trabajamos la seguridad y en qué punto está nuestra certificación ENS.
Si prefieres escribirnos, contacta con nosotros.
Fuentes
- Real Decreto 311/2022, de 3 de mayo, por el que se regula el Esquema Nacional de Seguridad (BOE)
- Certificación de conformidad con el ENS (Centro Criptológico Nacional)
- Guías CCN-STIC de la serie 800 sobre el ENS (CCN-CERT)
- Portal de gobernanza del ENS: certificaciones vigentes (CCN)
- ENAC, Entidad Nacional de Acreditación